Cybersikkerhet stopper ikke ved brannmuren: Har du kontroll på den fysiske IT-infrastrukturen?
Annonsørinnhold fra
Sikkerhetsarbeidet har lenge handlet om nettverk, identiteter og programvare. Men hvem har fysisk tilgang til serverne? Hva skjer med kritiske tjenester hvis strøm eller kjøling svikter? Og kan virksomheten dokumentere hendelsesforløpet når noe går galt? NIS2 og CER gjør slike spørsmål stadig mer aktuelle.
Selv den best beskyttede digitale tjenesten er avhengig av en fysisk infrastruktur som fungerer. Uten stabil strøm, riktig kjøling og kontrollert tilgang hjelper det lite hvor godt nettverket er sikret.
NIS2 og CER gjør denne sammenhengen stadig mer aktuell. NIS2 retter oppmerksomheten mot cybersikkerhet, mens CER favner bredere og skal styrke motstandsdyktigheten til kritiske virksomheter. Til sammen omfatter risikobildet blant annet cyberhendelser, strømbrudd, brann og uautorisert fysisk tilgang.
I Norge trådte digitalsikkerhetsloven og -forskriften i kraft 1. oktober 2025. Loven gjennomfører det første NIS-direktivet, mens NIS2 og CER skal innføres i norsk rett senere.
For IT- og sikkerhetsledere reiser utviklingen et viktig spørsmål: Hvor god kontroll har virksomheten egentlig på infrastrukturen som de digitale tjenestene er avhengige av?
En adgangslogg som stopper ved døren er ikke alltid nok
Tenk deg at en virksomhet oppdager en uregelmessighet i et kritisk system. Serverrommet har adgangskontroll, så man vet hvem som har vært inne. Men kan man dokumentere hvem som faktisk åpnet det aktuelle racket?

Det er forskjell på å vite hvem som kom inn i et rom, og hvem som hadde tilgang til selve IT-utstyret.
– Det er først når tilgang kan knyttes til en personlig identitet helt ned på racknivå, at du får reell sporbarhet, sier Michael Rystrand, Scandinavian Product Manager IT Infrastructure i Rittal.
Elektroniske låser og personlig autentisering kan kombinere fysisk sikring med logging av hvem som har fått tilgang og når. Kobles dette sammen med sensorer og overvåkning, kan fysisk IT-sikkerhet bli en del av den samme risikotenkningen som virksomheten allerede bruker på den digitale siden.
Det handler ikke bare om å holde uvedkommende ute. Det handler også om sporbarhet og dokumentasjon dersom noe faktisk skjer.
Hva skjedde før serveren gikk ned?
Fysisk tilgang er bare én del av bildet.
Hvis en kritisk server plutselig går ned, kan årsaken ligge andre steder enn i programvaren eller nettverket. Hva skjedde med strømforsyningen? Endret temperaturen seg? Var belastningen unormal? Ble racket åpnet?
Data om infrastrukturen kan derfor også være sikkerhetsdata.
Intelligente PDU-er kan gi detaljert informasjon om strømforbruk og belastning, mens sensorer kan overvåke blant annet temperatur, luftfuktighet og andre miljøforhold rundt IT-utstyret.

– Jo mer detaljert målingen er, desto bedre grunnlag får du for å forstå hva som faktisk skjer i infrastrukturen, sier Rystrand.
For IT-driften har dette en dobbel verdi. Informasjonen kan brukes til å optimalisere kapasitet og energibruk, men også til å identifisere avvik før de utvikler seg til hendelser som påvirker tilgjengeligheten.
Når svaret ligger i fem forskjellige systemer
En annen utfordring oppstår når virksomheten har gode data, men mangler et samlet bilde.
Adgangskontrollen kan ligge i ett system, energidata i et annet og klimaovervåkningen i et tredje. UPS, kjøling og øvrig infrastruktur kan igjen ha sine egne grensesnitt.
Hvert enkelt system kan fungere godt. Problemet oppstår når driftsteamet skal forstå en hendelse på tvers av dem.
Hvem åpnet racket? Endret temperaturen seg samtidig? Hvordan utviklet strømforbruket seg? Kom alarmen fra kjølingen før eller etter at serveren falt ut?
– Det er først når du ser adgang, klima og energi i sammenheng at mønstrene blir tydeligere, sier Rystrand.
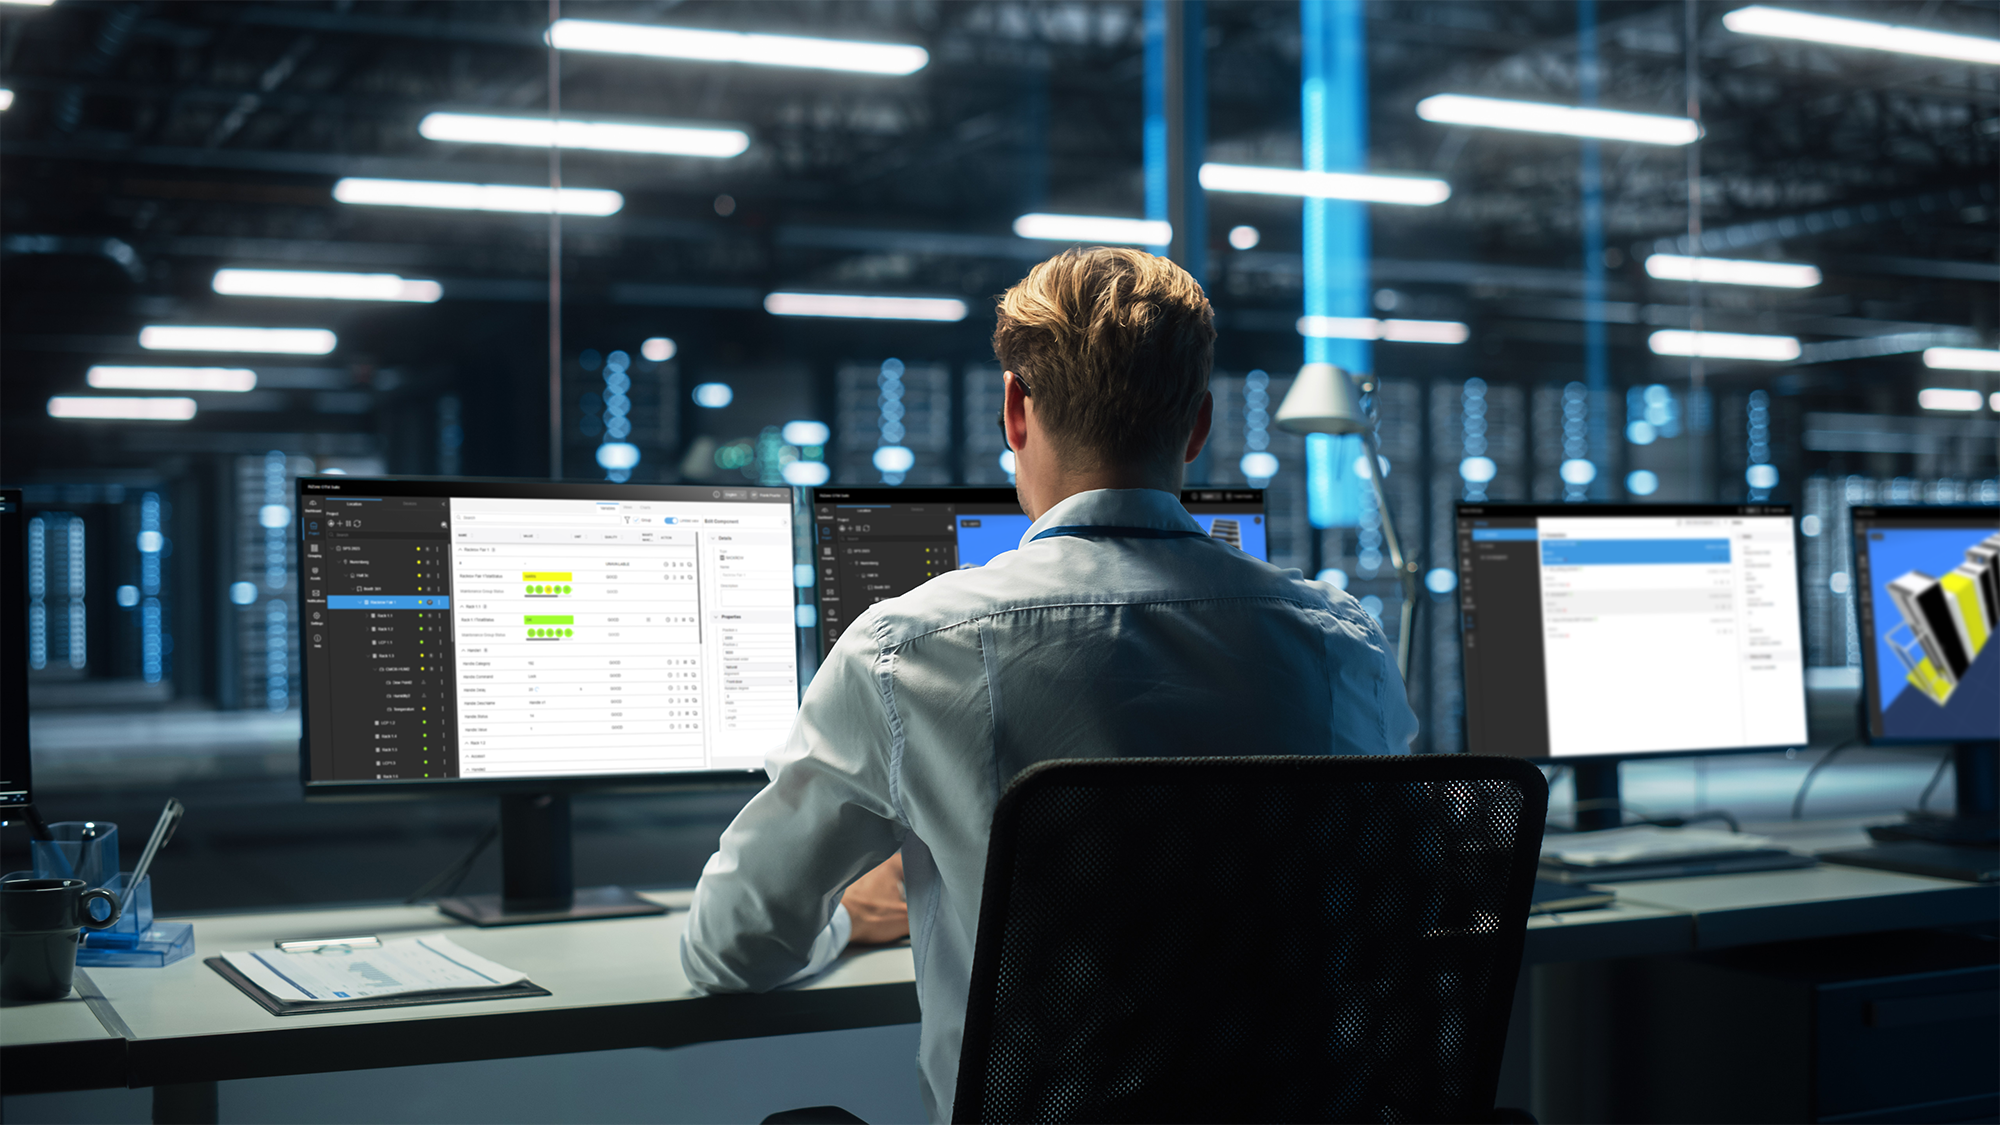
Med RiZone OTM Suite kan informasjon fra flere deler av datasenterets fysiske infrastruktur samles i en felles administrasjonsplattform. Det kan gi driftsorganisasjonen bedre oversikt og gjøre det enklere å se sammenhenger mellom hendelser.
Sikkerhet handler om mer enn å stoppe et angrep
For IT- og sikkerhetsledere blir skillet mellom cybersikkerhet, fysisk sikkerhet og IT-drift stadig mindre tydelig.

NIS2 har som formål å øke motstandsdyktigheten i nettverks- og informasjonssystemene til private og offentlige aktører, mens CER retter oppmerksomheten mot kritiske virksomheters motstandsdyktighet mer generelt.
Det betyr ikke nødvendigvis at virksomheten trenger mer teknologi. Men det gjør det relevant å stille tre konkrete spørsmål:
1. Kan dere dokumentere hvem som har hatt fysisk tilgang til kritisk IT-utstyr?
2. Kan dere oppdage unormale forhold rundt strøm, temperatur og kjøling før de påvirker tilgjengeligheten?
3. Hvis en hendelse oppstår i morgen, kan sikkerhets- og driftsteamet raskt danne seg et samlet bilde av hva som faktisk skjedde?
Hvis svarene krever leting gjennom en rekke separate systemer, kan virksomheten ha en blindsone i sikkerhetsarbeidet.
For i moderne IT-infrastruktur handler sikkerhet ikke bare om å hindre noen i å komme inn gjennom nettverket.
Det handler også om hvem som kan komme frem til serveren, hva som skjer rundt den, og om virksomheten kan dokumentere hendelsesforløpet når det virkelig gjelder.

